AI 修复服务器连接安全扫描仪和 AI 助手
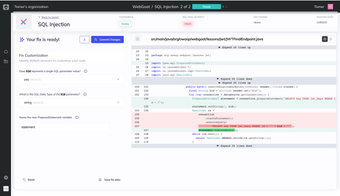
bugsy,来自 Mobb Dev,为开发人员和 AI 代理自动化安全修复,将扫描器发现转化为应用修复。它作为模型上下文协议服务器运行,让 AI 助手在代码库上下文中操作,以生成和应用代码更改。该工具提供自动修复生成,通过 npx 提供 CLI 入口点,以及一个网页审查界面。它的目标是开发人员、开源维护者和 DevSecOps 团队,减少手动修补工作。
你实际上可以用 bugsy 做什么任务?
bugsy 接受静态分析结果并将其转化为代码编辑,严格关注修复而非检测。其分发目标是公共仓库的维护者,并将生成的补丁集成到仓库工作区以便验证。其社区版针对开源项目进行了优化,旨在关闭漏洞报告与开发者可以检查和提交的具体代码更改之间的循环。
- Snyk
- Checkmarx
- GitHub 高级安全 (CodeQL)
- OpenText Fortify
生成的修复与手动补丁相比准确吗?
该工具生成的建议编辑被描述为 生产就绪 的代码修复,但正确性取决于上游扫描仪的发现和助手在仓库上下文中的操作。由于 bugsy 本身不发现漏洞,因此补丁质量与 SAST 报告的精确度和助手提示的清晰度相一致。团队在合并到主分支之前,应对 AI 生成的更改进行常规代码审查和测试。
是否需要技术知识才能获得有用的结果?
将 bugsy 作为 MCP 服务器运行需要来自 Mobb 的 API 密钥和兼容 MCP 的助手。该项目还可以通过 npx 在具有 Node.js 的系统上作为 CLI 运行,从而实现快速执行而无需复杂的安装程序。支持的 MCP 环境包括 Claude Desktop、Cursor 和 Windsurf,这意味着管理员必须配置仓库访问权限和凭据,以便助手在项目工作区内应用更改。
团队应该规划哪些限制?
bugsy 是与供应商无关的,但针对公共 GitHub、GitLab 和 ADO 仓库进行了调整,因此私有或自托管的工作流程可能需要额外的配置。该工具完全依赖外部 SAST 输入,因此扫描仪覆盖的缺口会导致修复的缺口。作为一个以社区为中心的项目,需要企业专用控制的团队应规划额外的治理,以便于访问、验证和与现有安全管道的集成。
与 SAST 和 MCP 工作流对齐的团队的实用选择
bugsy 是开发人员和 DevSecOps 的实用选项,他们已经使用 SAST 工具和 MCP 兼容助手,并接受 AI 建议的补丁作为起点。Mobb 由 Eitan Worcel 和 Jonathan Afek 于 2021 年创立,专注于自动修复;团队应该为生成的编辑的人工审查和配置 MCP 访问预算时间,然后再在生产管道中依赖它。